Где AI помогает в разработке
AI-инструмент может подготовить черновик компонента, предложить варианты проверки данных, объяснить незнакомый участок кода или собрать основу документации. Польза зависит от того, насколько точно описана задача и насколько легко проверить результат.
Для изолированного преобразования данных проверка обычно понятна. Для авторизации, оплаты или миграции базы нужны знания о проекте, текущем состоянии данных и правилах работы продукта. Красивый ответ сам по себе не подтверждает правильность изменения.
Что проверять в каждом изменении
Сначала сопоставьте результат с задачей. Компонент может выглядеть готовым, но не обрабатывать ошибку сети. API может возвращать ожидаемый ответ, но разрешать чтение чужой записи. Тест может проходить, потому что повторяет ту же ошибку, что и реализация.
GitHub указывает, что AI-проверка кода способна пропускать проблемы, выдавать ложные замечания и предлагать небезопасные изменения. Это основание проверять предложения по коду и поведению приложения. Ограничения Copilot в документации GitHub.
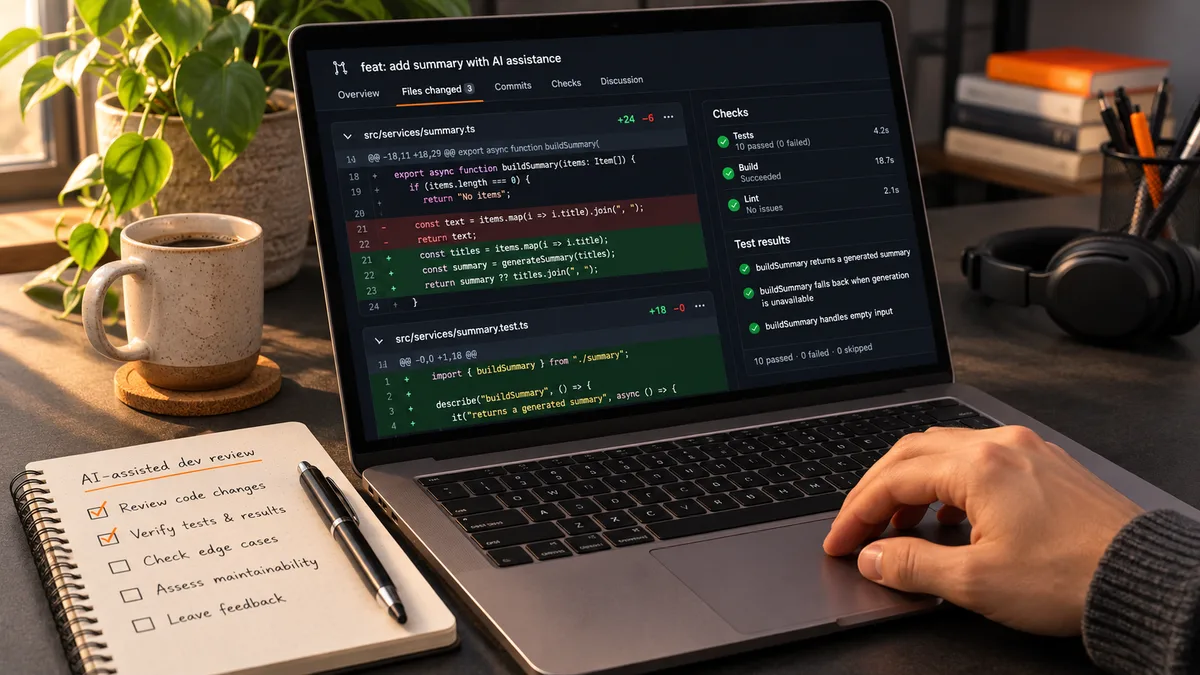
Для каждого изменения полезно ответить на три вопроса. Что происходит при обычном действии, что меняется при ошибке и что случится при повторении операции? Ответы должны подтверждаться запуском приложения или проверкой соответствующего участка системы.
Пример с повторной отправкой заявки
Представим форму, которая передаёт обращение менеджеру. Клиент нажимает кнопку, сеть задерживается, клиент нажимает ещё раз. Простое отключение кнопки после первого нажатия улучшает интерфейс, но повтор всё ещё возможен после обновления страницы или сетевого сбоя.
На сервере нужен способ распознать повтор одной операции. В платёжных API эту задачу часто решают ключом идемпотентности. Например, Stripe документирует такой механизм для безопасного повтора запросов. У каждого API свои правила хранения ключей и повторного выполнения. Идемпотентные запросы Stripe.
Для формы проверяют отсутствие дубля и сохранность заявки. Если уведомление в Telegram временно недоступно, обращение должно оставаться в хранилище, а доставка должна иметь понятное состояние. Это требования к реализации, которые стоит сформулировать до генерации кода.
Как устроить проверку результата
- Опишите действие пользователя и критерии готовности.
- Дайте инструменту нужный контекст и ограничения проекта.
- Просмотрите изменения, особенно доступ к данным и внешние запросы.
- Запустите проверки типов, сборку и подходящие тесты.
- Пройдите пользовательский сценарий в браузере.
- Проверьте опубликованную версию и ошибки после обновления.
Набор проверок зависит от задачи. Для изменения отступа достаточно визуальной проверки нужных размеров. Для оплаты, доступа к данным и повторов запросов нужны отдельные сценарии с отказами и конкурентными действиями.
Работа с данными и секретами
Перед использованием внешнего инструмента определите, какие данные ему разрешено передавать. Для примеров подходят обезличенные записи и тестовые значения. Ключи доступа храните в серверной конфигурации и проверяйте, что они не попали в клиентскую сборку и логи.
Если AI является функцией самого продукта, добавляются лимиты расходов, проверка входных файлов и обработка отказа провайдера. Для извлечения данных из документов полезно показывать спорные поля оператору вместе с исходным фрагментом.
Что спросить у подрядчика
Попросите показать рабочий сценарий, критерии приёмки и способ восстановления после неудачного обновления. Уточните, кто проверяет код, где хранятся данные и что входит в поддержку. Эти ответы позволяют оценить качество работы независимо от того, какие инструменты использовались при написании.